النسخ الاحتياطي واستعادة الأنظمة بعد الكوارث: خطة عملية لشركتك
خطة عملية للنسخ الاحتياطي واستعادة الأنظمة للشركات المصرية: كيف تحدد RPO وRTO لكل نظام، وتطبق قاعدة 3-2-1، وتحتفظ بنسخ لا يصل إليها فيروس الفدية، وتنسخ PostgreSQL مع الاسترجاع لنقطة زمنية، وتجرب الاسترجاع بانتظام.
كل شركة مصرية تعمل على سيستم، سواء نظام ERP لمصنع في العاشر من رمضان أو CRM لشركة عقارات في التجمع الخامس أو نظام عيادات في الإسكندرية، ستواجه يوماً صباحاً سيئاً: هارد تعطل، أو جدول حُذف بالخطأ، أو رسالة فيروس فدية، أو غرفة سيرفر غرقت، أو حساب استضافة أُوقف. والسؤال ليس "هل عندنا نسخة احتياطية؟"، بل كم من البيانات تستطيع أن تفقد، وكم من الوقت تستطيع أن تتوقف.
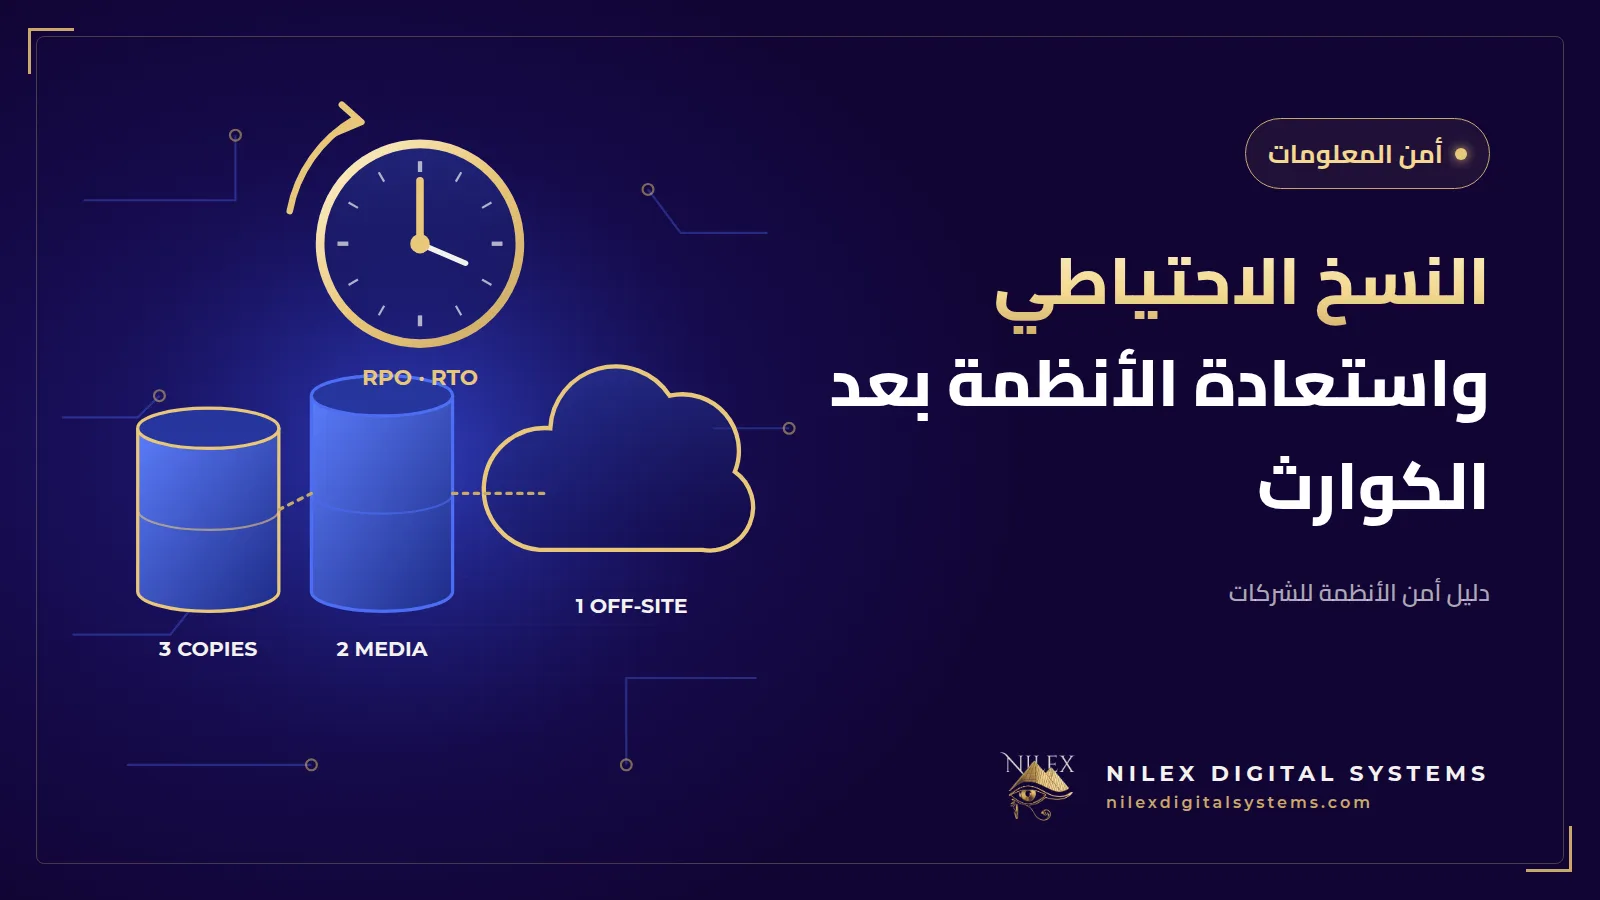
الإجابة المختصرة: خطة النسخ الاحتياطي واستعادة الأنظمة بعد الكوارث تحدد لكل نظام هدفين: RPO (كم من البيانات الحديثة يمكن فقدانها) وRTO (كم من الوقت يمكن أن يتوقف النظام)، وتحتفظ بثلاث نسخ على نوعين من وسائط التخزين منها نسخة خارج المقر (قاعدة 3-2-1)، وتحمي نسخة واحدة على الأقل من الحذف، وتثبت كل ذلك بتجارب استرجاع منتظمة. وهذا الدليل يحول هذه الأفكار إلى خطة يعتمدها صاحب الشركة وينفذها فريق IT.
الخلاصة السريعة
- RPO وRTO قرارات إدارية: اتفق عليها مع الإدارة لكل نظام قبل اختيار أي تقنية.
- طبّق قاعدة 3-2-1، واحتفظ بنسخة واحدة على الأقل غير متصلة أو غير قابلة للتعديل حتى لا يحذفها فيروس الفدية.
- النسخ المتزامن (Replication) وRAID ليسا نسخاً احتياطية؛ فهما ينقلان الأخطاء والحذف فوراً.
- في PostgreSQL اجمع بين النسخ الدورية وأرشفة WAL المستمرة إذا احتجت الاسترجاع لنقطة زمنية محددة.
- النسخة التي لم تجرب استرجاعها أمنية لا خطة. جرّب الاسترجاع بجدول منتظم وقِس الوقت.
- حدد مسؤولاً واحداً عن النسخ الاحتياطي، واكتب خطوات الاسترجاع.
معنى RPO وRTO بلغة الإدارة
يعرّف قاموس مصطلحات NIST، استناداً إلى دليل خطط الطوارئ SP 800-34 Rev. 1، هدف نقطة الاسترجاع (RPO) بأنه النقطة الزمنية التي يجب استرجاع البيانات إليها بعد التوقف، وهدف زمن الاسترجاع (RTO) بأنه المدة التي يمكن أن تبقى فيها مكونات النظام في مرحلة الاسترجاع قبل أن يتأثر عمل المؤسسة سلباً.
وبكلام بسيط:
- RPO يجيب عن سؤال "كم من الشغل نقدر نعيده؟" إذا كانت النسخة تؤخذ كل ليلة الساعة 2 صباحاً وتعطل السيرفر الساعة 5 مساءً، فقدت يوماً كاملاً من الفواتير والطلبات وحركات المخزون. الـ RPO عندك 24 ساعة سواء قصدت ذلك أم لا.
- RTO يجيب عن سؤال "كم نقدر ننتظر؟" شركة توزيع في الدلتا لا يستطيع مناديبها تسجيل الطلبات تخسر مبيعات كل ساعة، بينما نظام شؤون العاملين يستطيع غالباً الانتظار أكثر.
أهداف استرشادية لكل نظام
الجدول التالي أمثلة لشركة مصرية متوسطة الحجم لبدء النقاش، وليست معايير رسمية؛ حدد أهدافك مع الإدارة وفق التكلفة الحقيقية لساعة توقف أو يوم بيانات مفقود.
| النظام | مثال RPO | مثال RTO | السبب |
|---|---|---|---|
| ERP والحسابات (مع الفاتورة الإلكترونية) | دقائق | ساعات قليلة | الفواتير والمخزون والمدفوعات صعب إعادة إدخالها |
| المتجر الإلكتروني والمدفوعات | دقائق | من ساعة إلى 4 ساعات | طلبات ضائعة ومعاملات مدفوعة بلا سجلات |
| CRM ومتابعة المبيعات | ساعات قليلة | نفس يوم العمل | يمكن إعادة بناء جزء من العملاء المحتملين والمتابعات |
| موقع الشركة | يوم | يوم | المحتوى نادر التغيير |
| شؤون العاملين والمرتبات | يوم | يوم إلى يومين | حرج قرب صرف المرتبات وأقل في منتصف الشهر |
الأهداف الأقصر تكلف أكثر: نسخ أكثر تكراراً وسيرفرات احتياطية واختبارات أكثر، وهذه الموازنة قرار الإدارة.
النسخ الاحتياطي والنسخ المتزامن واستعادة الكوارث: ثلاثة أشياء مختلفة
- النسخة الاحتياطية نسخة منفصلة من البيانات تستطيع الرجوع إليها، ويفضل أن تكون عدة إصدارات عبر الزمن.
- النسخ المتزامن وRAID يحافظان على نسخة ثانية متطابقة لاستمرار الخدمة؛ فإذا حذف أحد العملاء أو شفّر فيروس الفدية الملفات، يصل التغيير للنسخة الثانية أيضاً.
- استعادة الأنظمة بعد الكوارث (DR) هي الخطة الكاملة لإعادة الخدمة: السيرفرات وقاعدة البيانات والملفات المرفوعة والإعدادات والدومين وDNS والشهادات والربط مع الأنظمة الأخرى والأشخاص المسؤولين.
قد تملك شركة نسخاً ممتازة لقاعدة البيانات وتبقى متوقفة أسبوعاً لأن لا أحد يعرف كيف يعيد بناء السيرفر، أو أين إعدادات التوقيع الإلكتروني للفاتورة، أو من يملك كلمة مرور الدومين.
قاعدة 3-2-1 ونسخ لا يصل إليها فيروس الفدية
تشرح وكالة الأمن السيبراني الأمريكية (CISA) قاعدة 3-2-1 في إرشاداتها للنسخ الاحتياطي للشركات الصغيرة والمتوسطة: 3 نسخ من الملفات المهمة، على نوعين مختلفين من وسائط التخزين (مثل هارد ديسك والسحابة)، منها نسخة واحدة خارج المقر. وتنصح أيضاً بأتمتة النسخ وتجربة الاسترجاع وتدريب الموظفين، لأن خطة النسخ لا تفيد إلا إذا عرف الجميع كيف يستخدمونها.
نسخ غير متصلة أو غير قابلة للتعديل
عصابات فيروس الفدية تبحث عن النسخ الاحتياطية أولاً. ويوصي دليل CISA لمكافحة فيروس الفدية (تحديث 2023) بالاحتفاظ بنسخ احتياطية مشفرة وغير متصلة بالشبكة للبيانات الحرجة واختبار توفرها وسلامتها بانتظام، لأن كثيراً من أنواع فيروس الفدية تحاول العثور على النسخ المتاحة وحذفها أو تشفيرها. ومن الخيارات العملية:
- تخزين سحابي غير قابل للتعديل: مثل خاصية Amazon S3 Object Lock التي تعمل بنموذج "اكتب مرة واقرأ كثيراً" (WORM). وفي وضع الامتثال (Compliance) تقول وثائق AWS إن إصدار الملف المحمي لا يمكن تعديله أو حذفه من أي مستخدم بما فيهم المستخدم الجذر طوال مدة الاحتفاظ، وتتطلب الخاصية تفعيل الإصدارات (Versioning).
- وسائط غير متصلة: مثل هارد خارجي يُبدَّل ويُفصل ويُحفظ مشفراً في مكان آخر.
- بيانات دخول منفصلة: السيرفر الذي ينشئ النسخ لا يجب أن يملك صلاحية حذف النسخ القديمة، وحسابات النسخ تحتاج تحققاً بخطوتين.
ويشرح دليل الحماية من فيروس الفدية واستعادة البيانات باقي خطوط الدفاع.
نسخ قاعدة بيانات PostgreSQL وباقي مكونات النظام
النسخ المنطقي بأداة pg_dump
توضح وثائق PostgreSQL لأداة pg_dump أنها تُنتج نسخة متسقة حتى أثناء استخدام قاعدة البيانات، ولا تمنع المستخدمين الآخرين من القراءة أو الكتابة. والصيغة المخصصة (pg_dump -Fc mydb > db.dump) مضغوطة وتُسترجع بأداة pg_restore. لاحظ أن pg_dump تنسخ قاعدة بيانات واحدة، أما الأدوار (Roles) والعناصر العامة فتحتاج pg_dumpall. هذا النسخ بسيط وسهل النقل، لكنك تسترجع فقط إلى لحظة أخذ كل نسخة.
الاسترجاع لنقطة زمنية بأرشفة WAL
عندما يكون الـ RPO دقائق، استخدم الأرشفة المستمرة. وفق وثائق PostgreSQL 18 عن الأرشفة المستمرة تجمع بين نسخة أساسية (أسهل أداة لها pg_basebackup) وملفات سجل WAL المؤرشفة، بعد ضبط wal_level على replica أو أعلى وarchive_mode = on وتحديد archive_command أو archive_library. وبهذا يمكن استرجاع قاعدة البيانات إلى حالتها في أي لحظة بعد أخذ النسخة الأساسية، مثلاً إلى الساعة 10:41 قبل دقيقة من تنفيذ تعديل خاطئ على قائمة الأسعار.
وخدمات قواعد البيانات المُدارة على المنصات السحابية توفر نسخاً تلقائية واسترجاعاً لنقطة زمنية كإعدادات؛ راجع مدة الاحتفاظ، والمنطقة التي تُحفظ فيها النسخ، وهل تبقى النسخ إذا حُذفت قاعدة البيانات نفسها.
لا تنسَ باقي المكونات
- الملفات المرفوعة: الفواتير وصور المنتجات ومرفقات المرضى والعقود.
- كود التطبيق (على Git) وخطوات البناء والنشر بالتفصيل.
- إعدادات السيرفر: Nginx ومدير العمليات وقواعد الجدار الناري والمهام المجدولة.
- الأسرار: ملفات البيئة ومفاتيح الربط، محفوظة مشفرة في مدير كلمات مرور أو مخزن أسرار، لا بجوار النسخ كنص مكشوف.
- الوصول إلى الدومين وDNS والشهادات، وأرقام التواصل مع شركة الاستضافة وبوابة الدفع.
جرّب الاسترجاع وقِس الـ RTO الحقيقي
أغلب عمليات الاسترجاع الفاشلة تفشل عند خطوة الاسترجاع نفسها: مهمة النسخ كانت تعمل لكنها تنتج ملفات فارغة، أو مفتاح التشفير ضاع، أو لم يُعِد أحد بناء السيرفر من قبل. روتين بسيط:
- شهرياً: استرجع آخر نسخة من قاعدة البيانات على سيرفر اختبار منفصل، وراجع عدد السجلات وبعض الفواتير الحديثة.
- كل ربع سنة: تمرين كامل: أعد بناء التطبيق من الصفر على سيرفر جديد باستخدام الدليل المكتوب والنسخ فقط، وقِس الوقت. هذا هو الـ RTO الحقيقي.
- بعد التغييرات الكبيرة: وحدات جديدة، أو ترقية قاعدة البيانات، أو نقل الاستضافة.
- يومياً: تنبيه عند فشل مهمة النسخ أو تغير حجمها بشكل حاد.
وسجّل كل تجربة: التاريخ، ومن نفذها، وما الذي استُرجع، والوقت المستغرق، وما المشكلات.
التخطيط لواقع الشركات المصرية: الكهرباء والإنترنت والأشخاص
- السيرفر داخل المقر: سيرفر في مكتب بمدينة نصر أو داخل المصنع يحتاج UPS يكفي لإغلاق آمن، وتبريداً، وغرفة مغلقة. واحتفظ بنسخة واحدة على الأقل خارج المبنى.
- انقطاع الإنترنت: إذا كان الموظفون يعملون على نظام سحابي، فخط ثانٍ من مزود مختلف أو راوتر بيانات محمول يبقي المبيعات والكاشير يعملون.
- مخاطر حساب الاستضافة: فاتورة غير مدفوعة أو كلمة مرور ضائعة قد تغلق كل شيء. احتفظ بنسخة خارجية في حساب منفصل تملكه الشركة.
- الأشخاص: حدد مسؤولاً عن النسخ ونائباً له، واكتب من يقرر بدء الاسترجاع ومن يبلغ العملاء.
الالتزامات القانونية عند فقد البيانات أو تسريبها
إذا مس الحادث بيانات شخصية، يُلزم قانون حماية البيانات الشخصية 151 لسنة 2020 بإخطار مركز حماية البيانات الشخصية خلال 72 ساعة من العلم بالخرق؛ راجع دليل الإخطار خلال 72 ساعة. وفي قانون مكافحة جرائم تقنية المعلومات 175 لسنة 2018 تعاقب المادة 35 المسؤول عن الإدارة الفعلية للشخص الاعتباري إذا لم يبلغ الجهات المختصة عن جريمة تعرضت لها أنظمته بمجرد علمه بها؛ راجع شرح القانون 175 لسنة 2018 للشركات. ويجب أن تحدد خطتك من يتخذ هذه القرارات.
قائمة فحص النسخ الاحتياطي واستعادة الأنظمة
| البند | المسؤول | التكرار |
|---|---|---|
| RPO وRTO متفق عليهما لكل نظام ومعتمدان | الإدارة وIT | سنوياً |
| نسخ تلقائي لقاعدة البيانات، مع استرجاع لنقطة زمنية حيث الـ RPO دقائق | IT / المبرمج | مستمر / يومي |
| نسخ الملفات المرفوعة والإعدادات | IT | يومي |
| 3 نسخ، ونوعان من الوسائط، ونسخة خارج المقر | IT | مراجعة شهرية |
| نسخة غير متصلة أو غير قابلة للتعديل ومشفرة | IT | مراجعة شهرية |
| تنبيهات فشل النسخ تعمل | IT | يومي |
| تجربة استرجاع قاعدة البيانات | IT | شهرياً |
| تمرين استرجاع كامل مع قياس الـ RTO | IT وصاحب النظام | كل ربع سنة |
| دليل مكتوب وأرقام تواصل وقائمة صلاحيات محفوظة خارج المقر | مدير IT | بعد كل تغيير |
النسخ الاحتياطي جزء من خطة أشمل؛ راجع خطة الأمن السيبراني للشركات الصغيرة والمتوسطة في 90 يوماً ودليل تأمين سيرفر لينكس.
كيف تساعدك Nilex
تبني Nilex أنظمة الأعمال على PostgreSQL ويمكن استضافتها على بنية سحابية مثل AWS. وللعملاء الذين يحتاجون ذلك نجهز نسخاً تلقائية لقاعدة البيانات والملفات، ونسخاً خارجية وغير قابلة للتعديل، ومراقبة لمهام النسخ، ودليل استرجاع مكتوباً، وتجارب استرجاع مجدولة. وفي المشروعات الأكبر متعددة الفروع يُفضل الاتفاق على أهداف الاسترجاع عند تحديد نطاق باقة ERP Enterprise، ويمكننا أيضاً مراجعة إعدادات النسخ في نظام تعمل عليه حالياً.
الأسئلة الشائعة
ما الفرق بين RPO وRTO؟
الـ RPO هو كمية البيانات التي تتحمل فقدانها محسوبة بالرجوع من لحظة العطل، والـ RTO هو المدة التي يمكن أن يتوقف فيها النظام قبل أن يتضرر العمل. النسخة الليلية تعني RPO يصل إلى 24 ساعة مهما كانت سرعة الاسترجاع.
ما هي قاعدة 3-2-1 للنسخ الاحتياطي؟
ثلاث نسخ من البيانات المهمة، على نوعين مختلفين من التخزين، منها نسخة خارج المقر. توصي بها CISA للشركات الصغيرة والمتوسطة، وإضافة نسخة غير متصلة أو غير قابلة للتعديل تحمي من فيروس الفدية.
هل الاستضافة السحابية تغني عن النسخ الاحتياطي؟
لا. السيرفر السحابي قد يتعطل أو يُحذف أو يشفره فيروس الفدية مثل أي سيرفر آخر. ما زلت تحتاج نسخاً منفصلة، ويفضل أن تكون في حساب مختلف ومحمية من الحذف.
كل كم مرة نجرب النسخ الاحتياطية؟
استرجع نسخة قاعدة البيانات شهرياً على الأقل، ونفذ تمرين استرجاع كاملاً مع قياس الوقت كل ربع سنة وبعد التغييرات الكبيرة، مع تنبيهات يومية عند فشل أي مهمة نسخ.
هل RAID أو النسخ المتزامن لقاعدة البيانات يكفي؟
لا. يحميان من أعطال الأجهزة، لكنهما ينقلان الحذف والتلف والتشفير إلى النسخة الثانية فوراً. تحتاج نسخاً بإصدارات متعددة تستطيع الرجوع إليها.
لست متأكداً أن شركتك تستطيع التعافي من عطل سيرفر أو فيروس فدية؟ اطلب مراجعة لخطة النسخ والاسترجاع أو استشارة مجانية عبر صفحة التواصل.