الأمن السيبراني للشركات الصغيرة والمتوسطة في مصر: خطة عملية في 90 يوماً
خطة عملية للأمن السيبراني في الشركات الصغيرة والمتوسطة المصرية: المخاطر الحقيقية، والتزاماتك في قانون 175 لسنة 2018 وقانون حماية البيانات، ووظائف إطار NIST ببساطة، وخطة تنفيذ في 90 يوماً.
أغلب الشركات الصغيرة والمتوسطة في مصر تعمل على عدد محدود من الأنظمة: بريد إلكتروني على دومين الشركة، وبرنامج حسابات أو سيستم ERP، وموقع إلكتروني، وبضعة لابتوبات، والكثير من واتساب. وكل نظام منها باب. والمهاجم نادراً ما يختار شركة لأنها مشهورة، بل لأنه وجد باباً مفتوحاً: سيرفر لم يُحدَّث، أو كلمة مرور مكررة، أو محاسب صدّق طلب تحويل مزيفاً.
الإجابة المختصرة: الأمن السيبراني للشركات ليس منتجاً تشتريه، بل روتين إداري. خلال 90 يوماً تستطيع تعيين مسؤول، وحصر ما يجب حمايته، وتفعيل التحقق بخطوتين، وضبط التحديثات والنسخ الاحتياطي، وتقليل الصلاحيات، وتدريب الموظفين، وكتابة خطة طوارئ في صفحة واحدة. هذا الدليل يشرح الخطوات بالترتيب، ويحيلك إلى مقال تفصيلي لكل خطوة.
الخلاصة السريعة
- استغلال الثغرات وسرقة بيانات الدخول والتصيد الاحتيالي هي الطرق الرئيسية للاختراق، لذلك التحديثات والتحقق بخطوتين وتوعية الموظفين هي الأعلى عائداً.
- ضعف الأمان في مصر مخاطرة قانونية أيضاً: قانون 175 لسنة 2018 يعاقب المدير الذي يهمل احتياطات التأمين أو لا يبلغ عن الجريمة، وقانون حماية البيانات يُلزم بتدابير تقنية وتنظيمية.
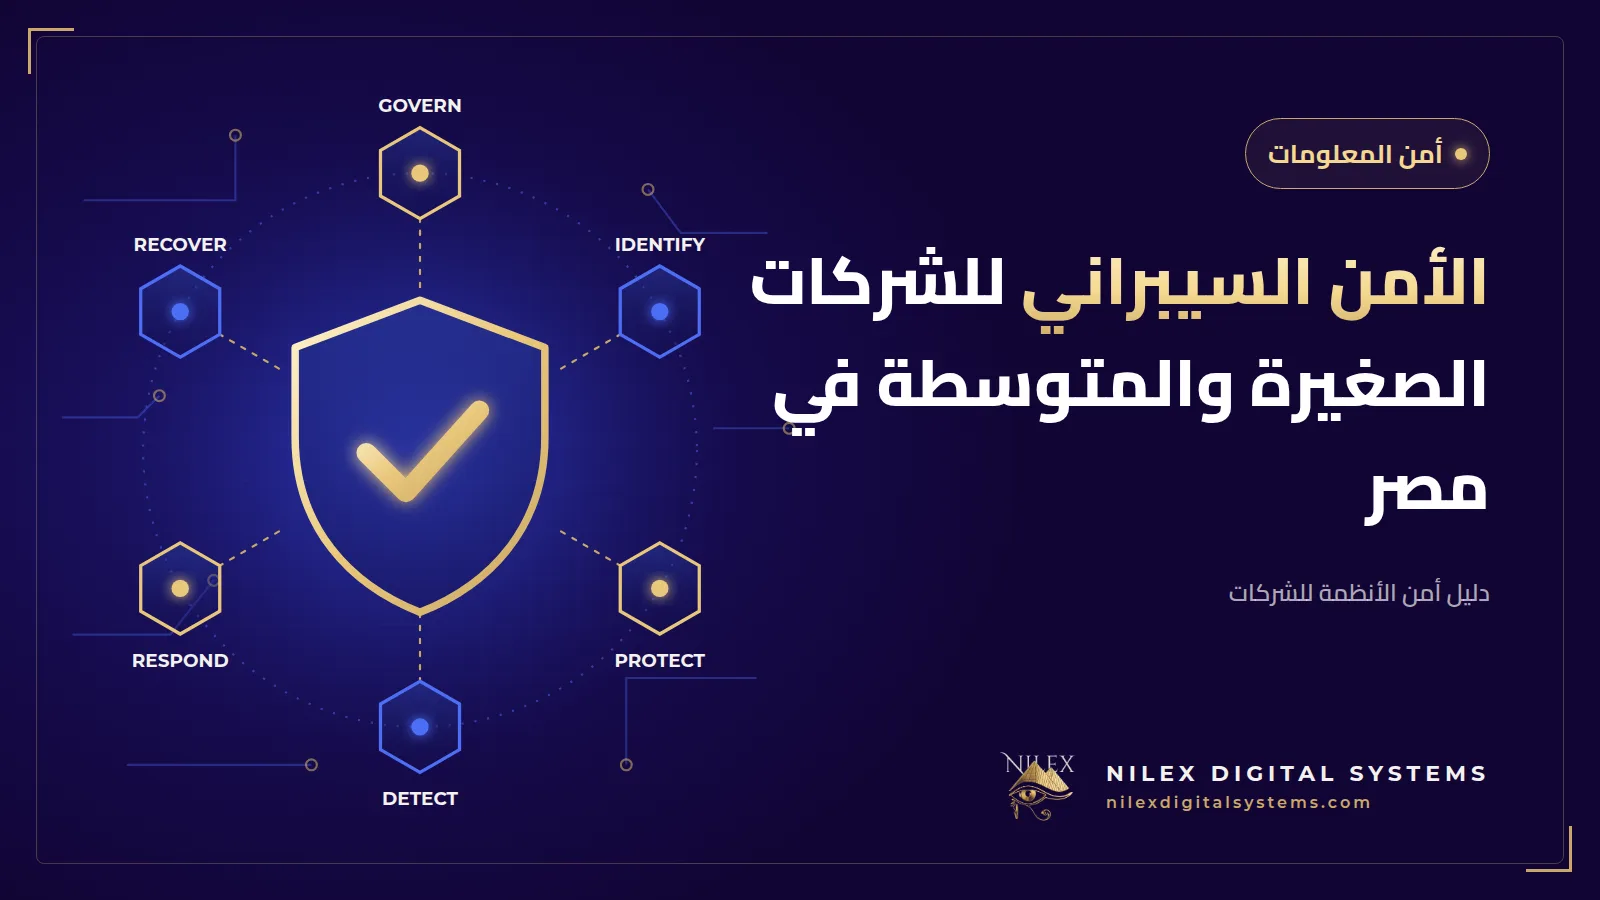
- إطار NIST للأمن السيبراني 2.0 يقدم هيكلاً بسيطاً من ست وظائف: الحوكمة، والتحديد، والحماية، والاكتشاف، والاستجابة، والتعافي.
- النسخة الاحتياطية لا قيمة لها إلا إذا كانت نسخة منها على الأقل غير متصلة أو خارج المقر، وجرّبت الاسترجاع منها فعلاً.
- خطة 90 يوماً لها مسؤول واضح أفضل من سياسة طويلة لا يقرؤها أحد.
حجم المخاطر على الشركات الصغيرة والمتوسطة في مصر
المشروعات الصغيرة والمتوسطة هي عصب الاقتصاد؛ فقد صرّح رئيس جهاز تنمية المشروعات في 2024 بأنها تمثل 90% من القطاع الخاص. وهي في الغالب أقل الشركات امتلاكاً لفرق تقنية، فقد يكون المسؤول شخصاً واحداً أو مورداً خارجياً، ولهذا تنجح الهجمات الآلية ضدها بسهولة.
كيف يدخل المهاجمون؟
وجد تقرير Verizon لتحقيقات اختراق البيانات (DBIR) لعام 2026، الذي حلل أكثر من 22 ألف اختراق مؤكد، أن استغلال الثغرات أصبح أول طريق للدخول بنسبة 31%، متقدماً على سرقة بيانات الدخول لأول مرة منذ 19 عاماً. وجاء التصيد الاحتيالي بنسبة 16% وإساءة استخدام بيانات الدخول بنسبة 13%. وكان العنصر البشري حاضراً في 62% من الاختراقات، وفيروس الفدية في 48%، ووصلت مشاركة طرف ثالث (مورد أو شريك) إلى 48%. بلغة بسيطة: برامج قديمة، ودخول ضعيف، ورسائل مقنعة، وثغرات عند مورديك.
كم يكلّف الاختراق؟
يقدّر تقرير IBM لتكلفة اختراق البيانات 2026 متوسط تكلفة الاختراق عالمياً بـ4.99 مليون دولار، وهو رقم قياسي. وبحسب ما نشرته Zawya في أغسطس 2026 عن الدراسة نفسها، بلغ متوسط الشرق الأوسط 8 ملايين دولار، لكن العينة الإقليمية تشمل السعودية والإمارات فقط، ولا تنشر IBM رقماً خاصاً بمصر. الشركة المصرية الصغيرة لن تخسر ملايين الدولارات، لكن النمط واحد مهما كان الحجم: أيام من التوقف، وفواتير ضائعة، وعملاء غاضبون، ووقت إدارة يضيع في الإصلاح بدلاً من البيع.
التزاماتك القانونية في فقرة واحدة
بحسب قانون مكافحة جرائم تقنية المعلومات رقم 175 لسنة 2018 (الترجمة الإنجليزية لمكتب Andersen)، يُعاقب المسؤول عن إدارة موقع أو بريد أو نظام معلوماتي إذا عرّضه للجريمة بإهماله اتخاذ احتياطات التأمين الواردة في اللائحة التنفيذية بالحبس ستة أشهر على الأقل و/أو غرامة من 10 آلاف إلى 100 ألف جنيه (المادة 29). ويُعاقب المسؤول عن الإدارة الفعلية للشركة بالحبس ثلاثة أشهر على الأقل و/أو غرامة من 30 ألفاً إلى 100 ألف جنيه إذا لم يبلغ الجهات المختصة عن جريمة وقعت على أنظمة الشركة فور علمه بها (المادة 35). أما قانون حماية البيانات الشخصية 151 لسنة 2020 فيُلزم المتحكم باتخاذ تدابير تقنية وتنظيمية لحماية البيانات (المادة 4) وبالإخطار عن الخرق خلال 72 ساعة (المادة 7)، ومخالفة ذلك غرامتها من 300 ألف إلى 3 ملايين جنيه (المادة 38)، وآخر موعد لتوفيق الأوضاع 1 نوفمبر 2026. التفاصيل في دليلنا عن قانون 175 لسنة 2018 للشركات وعن الإخطار عن تسريب البيانات خلال 72 ساعة.
وظائف إطار NIST CSF 2.0 الست بشكل عملي
أصدر المعهد الوطني الأمريكي للمعايير والتقنية إطار الأمن السيبراني NIST CSF 2.0 في فبراير 2024، ووسّع نطاقه من البنية التحتية الحرجة إلى المؤسسات بكل أحجامها. لا تحتاج شهادة لتستخدمه؛ استخدمه كقائمة أسئلة لإدارتك.
| الوظيفة | سؤال صاحب الشركة | مثال من شركة صغيرة |
|---|---|---|
| الحوكمة (جديدة في 2.0) | من المسؤول؟ وما المخاطر التي نقبلها؟ | المدير العام يكلّف مدير التشغيل بملف الأمان مع مراجعة شهرية مدتها 30 دقيقة |
| التحديد | ماذا نملك؟ وما الأهم؟ | قائمة باللابتوبات وحسابات البريد والـERP والموقع وبوابات البنوك وصلاحيات الموردين |
| الحماية | كيف نحميه؟ | التحقق بخطوتين، والتحديثات، والنسخ الاحتياطي، وأقل صلاحيات لازمة، والتشفير |
| الاكتشاف | هل سنلاحظ الهجوم؟ | تنبيهات تسجيل الدخول، وسجل التدقيق في السيستم، وموظفون يبلغون عن الرسائل المريبة |
| الاستجابة | ماذا نفعل في الساعات الأولى؟ | خطة في صفحة واحدة بها أرقام الهواتف ومن يملك القرار |
| التعافي | متى نعود للعمل؟ | استرجاع مُجرَّب، وترتيب واضح للأنظمة التي تعود أولاً |
الأيام 1–30: الحوكمة وحصر الأصول
عيّن مسؤولاً وحدد القواعد
اختر مديراً واحداً مسؤولاً عن الأمان حتى لو كان العمل التقني عند شركة خارجية، وامنحه صلاحية فرض التحقق بخطوتين وإيقاف أي تحويل يبدو غريباً. واكتب ثلاث قواعد يلتزم بها الجميع: لا حسابات مشتركة، ولا تغيير لبيانات بنكية دون مكالمة تأكيد، والإبلاغ عن أي شيء مريب في اليوم نفسه.
احصر أصولك
شركة توزيع في الدلتا بثلاثة فروع قد تجد لديها 25 لابتوب، و40 موبايل عليها واتساب الشركة، ودومين بريد سحابي، وسيستم ERP، وموقعاً، وبوابتين بنكيتين، وربطاً مع شركة شحن. لكل عنصر سجّل: المسؤول عنه، وأين يعمل، وما البيانات التي يحملها (عملاء، موظفون، مدفوعات)، ومن يملك صلاحية المدير، وهل له نسخة احتياطية. هذه القائمة أساس كل ما بعدها.
فعّل التحقق بخطوتين للحسابات الحرجة
ابدأ بالبريد الإلكتروني وبوابات البنوك وحساب مدير الـERP وحساب تسجيل الدومين والاستضافة وصفحات السوشيال ميديا. البريد أولاً لأن كل رسائل استعادة كلمات المرور تصل إليه. فضّل تطبيق المصادقة أو مفاتيح المرور على رسائل SMS، والتفاصيل في دليل التحقق بخطوتين وكلمات المرور ومفاتيح المرور.
الأيام 31–60: الحماية
حدّث ما يواجه الإنترنت أولاً
بما أن استغلال الثغرات أصبح أول طريق للاختراق، حدّث الموقع والـVPN والجدار الناري وبرامج الوصول عن بُعد والسيرفرات قبل أي شيء، ثم اللابتوبات والموبايلات. فعّل التحديث التلقائي حيث أمكن، واحذف البرامج غير المستخدمة. وإذا كانت لديك سيرفرات خاصة فاقرأ كيف تؤمّن سيرفر لينكس.
أصلح النسخ الاحتياطي
توصي إرشادات وكالة CISA الأمريكية للشركات الصغيرة والمتوسطة بقاعدة 3-2-1: ثلاث نسخ من الملفات المهمة، على نوعين مختلفين من وسائط التخزين، ونسخة واحدة خارج المقر. اجعل النسخ آلياً وجرّب الاسترجاع. عيادة في مصر الجديدة لا تستطيع استرجاع ملفات مرضاها بعد هجوم فدية ستتوقف عن العمل مهما كان التأمين. اقرأ دليلَي النسخ الاحتياطي واستعادة الأنظمة والحماية من فيروس الفدية.
قلّل الصلاحيات
لكل موظف حساب خاص به وصلاحيات على قدر عمله فقط. الكاشير لا يحتاج تصدير قائمة العملاء، والمندوب لا يحتاج اعتماد المدفوعات. واسحب الصلاحيات في يوم ترك الموظف للعمل. التفاصيل في مقال صلاحيات المستخدمين وسجل التدقيق في ERP وCRM.
أمّن طبقة الويب
موقعك وبوابات العملاء تحتاج HTTPS مع شهادة SSL صالحة، وترويسات أمان مثل التي تضبطها مكتبة Helmet في تطبيقات Node.js، وتحديداً لمحاولات الدخول، ومكتبات محدّثة. استخدم قائمة أمن المواقع قبل الإطلاق، وشرح OWASP Top 10 لأصحاب الشركات للحوار مع المبرمجين، وأمن واجهات API إذا كنت تربط مع شركات الشحن أو بوابات الدفع أو منظومة الفاتورة الإلكترونية.
الأيام 61–90: الاكتشاف والاستجابة والتعافي
اجعل الهجوم مرئياً
فعّل تنبيهات تسجيل الدخول للبريد والحسابات السحابية، واحتفظ بسجل تدقيق في الـERP والـCRM، وتأكد أن شخصاً ما يراجعه. أغلب الشركات الصغيرة تكتشف الاختراق عندما يشتكي عميل، والهدف أن تعرف أنت أولاً.
درّب الموظفين على مواقف حقيقية
استخدم أمثلة من عملك: مورد مزيف يطلب تغيير حسابه البنكي، أو رسالة واتساب من رقم جديد تدّعي أنها من صاحب الشركة، أو صفحة دخول مزيفة لـMicrosoft 365. ستجد قائمة تحقق في دليل التصيد الاحتيالي ورسائل الدفع المزيفة. وإذا كان الموظفون يستخدمون أدوات الذكاء الاصطناعي فحدد ما يجوز لصقه فيها كما في استخدام شات جي بي تي في الشركة، وراجع أي شات بوت للعملاء وفق مخاطر أمن روبوتات الدردشة.
اكتب خطة طوارئ في صفحة واحدة
حدد من يقرر، ومن يتصل بالفريق التقني، ومن يتحدث مع العملاء، ومن يقيّم هل تأثرت بيانات شخصية. ضع أرقام هواتف تعمل حتى لو توقف البريد، وأضف الخطوات القانونية: الإبلاغ وفق قانون 175 والإخطار خلال 72 ساعة وفق قانون حماية البيانات.
جرّب مرة واحدة على الأقل
نفّذ تمريناً نظرياً لمدة ساعة: "السيستم اتشفّر صباح الأحد، ماذا نفعل؟"، ثم جرّب استرجاعاً حقيقياً. وللأنظمة التي تحمل مدفوعات أو بيانات صحية أو قواعد عملاء كبيرة فكّر في فحص مستقل، واقرأ الفرق بين اختبار الاختراق وتقييم الثغرات.
خطة الـ90 يوماً في جدول
| الفترة | الإجراءات | علامة الإنجاز |
|---|---|---|
| الأيام 1–30 | المسؤول والقواعد، وحصر الأصول، والتحقق بخطوتين للحسابات الحرجة | قائمة أصول معتمدة، وتحقق بخطوتين على البريد والبنك ومدير الـERP والاستضافة |
| الأيام 31–60 | التحديثات، ونسخ 3-2-1، ومراجعة الصلاحيات، وأمن الويب | لا تحديثات حرجة معلقة، واسترجاع مُجرَّب، وحسابات المغادرين محذوفة |
| الأيام 61–90 | التنبيهات والسجلات، والتدريب، وخطة الطوارئ، والتمرين | خطة مطبوعة، وتمرين منفَّذ، وموظفون يعرفون كيف يبلغون |
| كل شهر بعد ذلك | مراجعة 30 دقيقة للتحديثات والنسخ والصلاحيات والحوادث | ملاحظة مكتوبة قصيرة |
كيف تساعدك Nilex
تبني Nilex أنظمة الأعمال والأمان جزء من تصميمها: صلاحيات حسب الدور وسجل تدقيق في كل نظام ERP مخصص، وHTTPS، وترويسات الأمان، وتحديد محاولات الدخول، وكوكيز HttpOnly، وتجزئة كلمات المرور مع الملح. ونستطيع مراجعة موقعك أو نظامك الحالي وفق هذه الخطة وإصلاح الثغرات. تعرّف على طريقة عملنا.
الأسئلة الشائعة
هل الأمن السيبراني ضروري فعلاً لشركة صغيرة في مصر؟
نعم. الهجمات الآلية تبحث عن الثغرات المعروفة بغض النظر عن حجم الشركة، وقانون حماية البيانات المصري يُلزم أي شركة تعالج بيانات شخصية بتدابير أمان. والأساسيات مثل التحقق بخطوتين والتحديثات والنسخ الاحتياطي تكلفتها قليلة مقارنة بأسبوع توقف.
ما أول خطوة لتأمين شركة صغيرة؟
فعّل التحقق بخطوتين على البريد الإلكتروني، ثم احصر أنظمتك ومن يملك صلاحية المدير عليها. البريد هو مفتاح كل الحسابات الأخرى، وحمايته أولاً توقف هجمات كثيرة.
هل نحتاج شهادة ISO 27001؟
ليس بالضرورة. الشهادة مفيدة عندما يطلبها العملاء أو المناقصات، لكن أغلب الشركات الصغيرة تستفيد أولاً من الضوابط الأساسية في هذه الخطة منظمة وفق وظائف إطار NIST.
من المسؤول عن أمن المعلومات في شركة بلا قسم IT؟
مدير له صلاحية، غالباً مدير التشغيل أو المدير المالي، بدعم من شريك تقني خارجي. المسؤولية تعني اتخاذ القرار ومتابعة التنفيذ، لا القيام بالعمل التقني بنفسه.
كم تتكلف خطة أمن سيبراني أساسية؟
تعتمد على عدد المستخدمين والأنظمة، وهل لديك سيرفرات خاصة، وما حجم ما تسنده لجهة خارجية. وكثير من الخطوات الأولى، مثل التحقق بخطوتين والتحديثات ومراجعة الصلاحيات، تكلفتها وقت الموظفين لا برامج جديدة.
تريد صورة واضحة عن وضع شركتك؟ احجز استشارة مجانية عبر صفحة التواصل وسنساعدك في ترتيب أولويات أول 90 يوماً.
هذا المقال معلومات عامة وليس استشارة قانونية أو ضريبية؛ راجع التفاصيل الخاصة بشركتك مع متخصص.