صلاحيات المستخدمين وسجل التدقيق في أنظمة ERP وCRM: حماية النظام من الداخل
كيف تصمم صلاحيات المستخدمين وسجل التدقيق في نظام ERP والـ CRM: مبدأ أقل صلاحية، والأدوار، وفصل مهام إنشاء الدفعات واعتمادها، وسحب الصلاحيات يوم الخروج، ومراجعة ربع سنوية، وسجل غير قابل للتلاعب، بأمثلة من الشركات المصرية.
مندوب مبيعات يصدّر قائمة العملاء كاملة من الـ CRM قبل انتقاله لشركة منافسة بأسبوع. كاشير يلغي طلبات مدفوعة في آخر الوردية ويحتفظ بالنقدية. مدير فرع يخفض الأسعار بهدوء لمحل يملكه قريب له. ومحاسب سابق ما زال يدخل على الـ ERP بعد ثلاثة أشهر من رحيله. لا شيء من هذا يحتاج "هاكر"؛ يكفي حساب بصلاحيات أكبر من احتياج الوظيفة، وسيستم لا يسجل من فعل ماذا.
الإجابة المختصرة: أعطِ كل مستخدم الصلاحيات التي يحتاجها دوره فقط (مبدأ أقل صلاحية)، ونظّمها في أدوار (RBAC)، وافصل المهام الحساسة بحيث لا يستطيع شخص واحد إنشاء دفعة واعتمادها (فصل المهام)، واسحب الصلاحيات في نفس يوم خروج الموظف، وراجعها كل ربع سنة، واحتفظ بسجل تدقيق يوضح من فعل ماذا ومتى وكيف كانت البيانات قبل التعديل وبعده. هذا الدليل يوضح كيف تطبق ذلك في نظام ERP أو CRM داخل شركة مصرية.
الخلاصة السريعة
- ضعف التحكم في الصلاحيات هو الخطر الأول (A01) في OWASP Top 10:2025، وتذكر OWASP أن 100% من التطبيقات التي اختُبرت كان بها شكل منه.
- صمّم الصلاحيات حسب الدور، وحسب الإجراء (عرض، تصدير، اعتماد)، وحسب نطاق البيانات (الفرع، عملاء المندوب).
- لا يجوز أن ينشئ شخص واحد الدفعة ويعتمدها، أو يغيّر الحساب البنكي للمورد ويعتمده، أو يمنح خصماً كبيراً دون موافقة.
- إنهاء خدمة الموظف يعني تعطيل كل حساباته في آخر يوم عمل، وليس "لما الـ IT يفضى".
- سجل التدقيق مفيد فقط إذا سجّل القيم قبل التعديل وبعده، ولا يستطيع المدير العادي تعديله أو حذفه.
كيف تبدو المخاطر الداخلية في الشركات المصرية؟
الخطر الداخلي ليس سرقة فقط؛ معظمه أخطاء وتسهيلات: كلمة مرور "admin" مشتركة، أو مدير احتفظ بصلاحياته القديمة بعد الترقية، أو حساب مؤقت لمراجع حسابات لم يُحذف أبداً. وقد وجد تقرير Verizon لتحقيقات اختراق البيانات 2026 عنصراً بشرياً في 62% من الاختراقات، يشمل الأخطاء وسوء الاستخدام والوقوع في الخداع.
حالات نراها كثيراً في أنظمة الشركات:
- شركة توزيع في الدلتا: كل مندوب يرى ويصدّر كل العملاء، لا عملاء خط سيره فقط.
- سلسلة محلات في القاهرة: الكاشير يلغي أو يرد الفاتورة دون مشرف، ولا أحد يراجع الإلغاءات لكل كاشير.
- مصنع في العاشر من رمضان: أمين المخزن يسجل تسويات جرد لا يعتمدها أحد.
- عيادة: موظف الاستقبال يفتح الملف الطبي الكامل وهو يحتاج المواعيد والمدفوعات فقط.
والتحكم في صلاحيات المستخدمين واحد من خمسة ضوابط تقنية في برنامج Cyber Essentials من المركز الوطني البريطاني للأمن السيبراني (NCSC)، مع الجدار الناري والإعدادات الآمنة والتحديثات الأمنية والحماية من البرمجيات الخبيثة. أي أنه من الأساسيات، لا "مرحلة ثانية".
مبدأ أقل صلاحية والتحكم بالأدوار (RBAC)
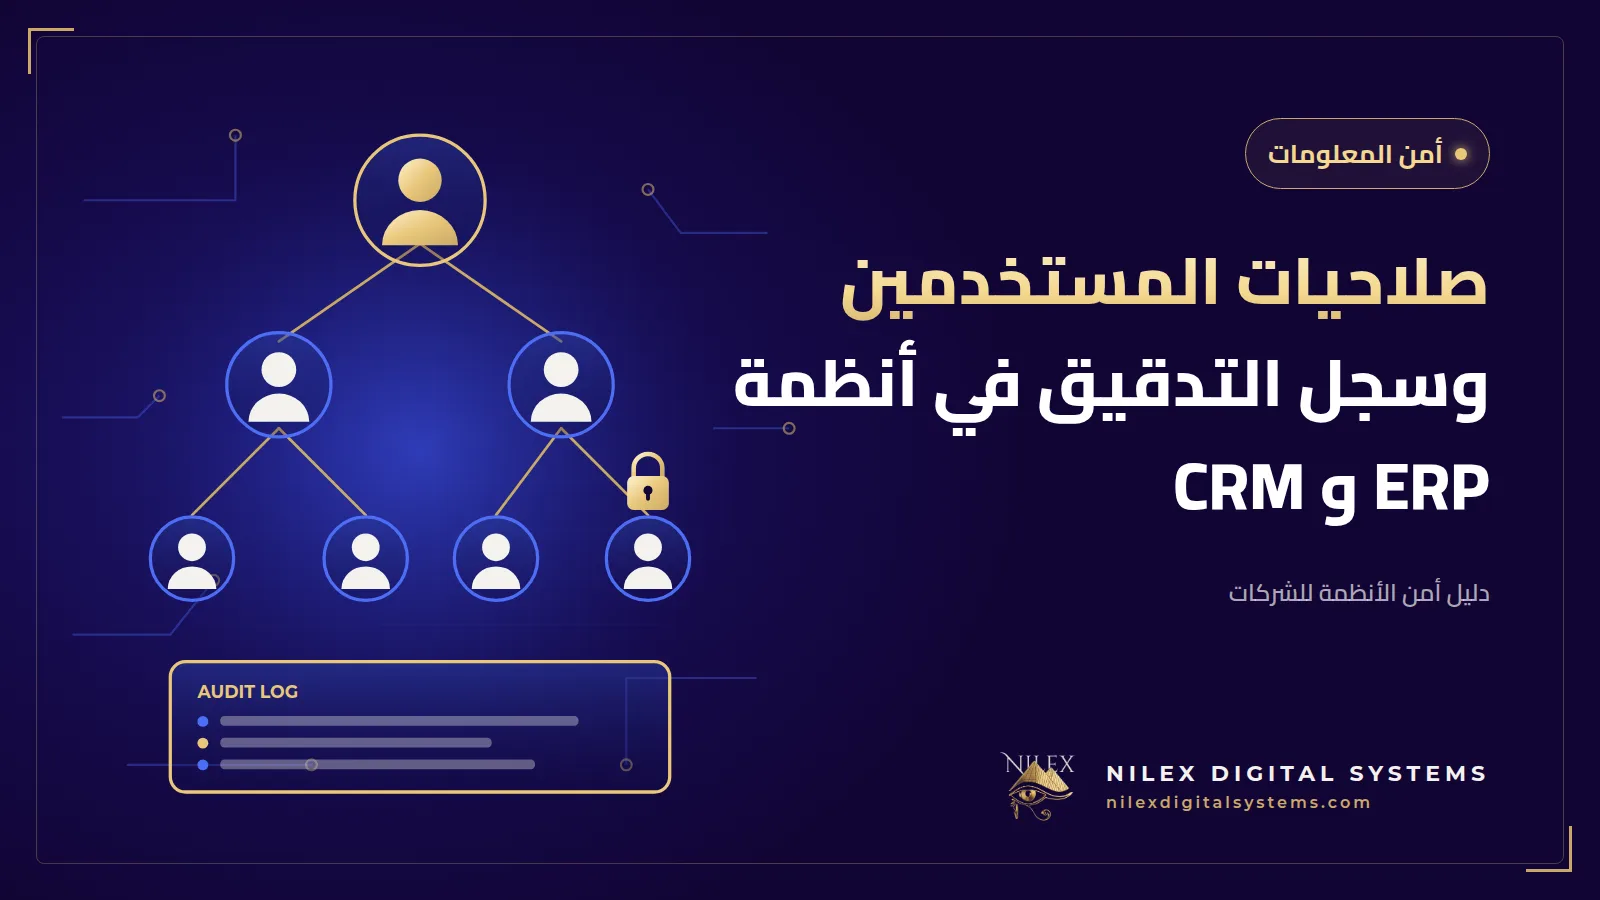
مبدأ أقل صلاحية يعني أن يحصل كل شخص على الحد الأدنى من الوصول اللازم لعمله، ولا شيء افتراضياً. والتحكم بالأدوار يجعل ذلك قابلاً للإدارة: بدلاً من ضبط الصلاحيات شخصاً شخصاً، تعرّف أدواراً مثل "مندوب مبيعات" أو "محاسب فرع" وتضع الموظفين فيها.
ثلاث طبقات للصلاحية
- الإجراء: عرض، إنشاء، تعديل، حذف، تصدير، طباعة، اعتماد. التصدير والحذف يستحقان صلاحية مستقلة.
- نطاق البيانات: سجلاته فقط، أو فرعه، أو منطقته، أو الكل. مندوب المنصورة يرى عملاء المنصورة.
- الحقول: بعض الأعمدة حساسة حتى لو كان السجل عادياً، مثل سعر التكلفة والهامش والمرتبات أو تشخيص المريض.
مثال مصفوفة صلاحيات لشركة توزيع
| الصلاحية | المندوب | مدير الفرع | المحاسب | المدير المالي | أمين المخزن |
|---|---|---|---|---|---|
| عرض العملاء | خط سيره | فرعه | الكل بدون تصدير | الكل | لا |
| تصدير قائمة العملاء | لا | لا | لا | نعم مع التسجيل | لا |
| إنشاء فاتورة بيع | نعم | نعم | نعم | لا | لا |
| اعتماد خصم فوق الحد | لا | نعم | لا | نعم | لا |
| تعديل قائمة الأسعار | لا | لا | لا | نعم | لا |
| إنشاء دفعة لمورد | لا | لا | نعم | لا | لا |
| اعتماد دفعة لمورد | لا | لا | لا | نعم | لا |
| تسوية جرد | لا | اعتماد | لا | لا | طلب |
| رؤية سعر التكلفة | لا | نعم | نعم | نعم | لا |
اجعل الأدوار قليلة وواضحة؛ فعندما يكون لكل مستخدم مجموعة صلاحيات خاصة به، يستحيل مراجعتها.
فصل المهام: لا أحد يعتمد عمله بنفسه
فصل المهام (SoD)، أو قاعدة "المُنشئ والمُراجع"، يقسم العملية الحساسة بحيث يبدأها شخص ويعتمدها آخر. والمطلوب أن يفرضها السيستم نفسه، لا اللائحة الورقية فقط.
- المدفوعات: المحاسب ينشئ الدفعة، والمدير المالي يعتمدها، والسيستم يمنع نفس المستخدم من الخطوتين.
- الحساب البنكي للمورد: يطلب التغيير مستخدم، ويُتحقق منه بمكالمة لرقم معروف مسبقاً، ويعتمده مستخدم آخر. وهذا أيضاً أهم دفاع ضد رسائل تغيير الحساب البنكي المزيفة التي يشرحها دليل التصيد الاحتيالي ورسائل الدفع المزيفة.
- الخصومات وحدود الائتمان: فوق حد معين يعتمدها المدير.
- تسويات الجرد والإعدام: أمين المخزن يطلب، والمدير يعتمد.
- تعديل المستخدمين والأدوار: من يمنح صلاحية الإدارة لا يكون وحده من يراجعها.
ماذا لو كان الفريق صغيراً؟
شركة بمحاسب واحد لا تستطيع فصل كل المهام. استخدم ضوابط بديلة: يصل لصاحب الشركة تقرير أسبوعي بالمدفوعات والإلغاءات والخصومات وتغييرات الحسابات البنكية، ويُعلّم السيستم أي سجل أنشأه واعتمده نفس المستخدم.
الصلاحيات تُفحص على السيرفر
إخفاء زر "تصدير" عن المندوبين ليس تحكماً في الصلاحيات؛ فإذا كان السيرفر ما زال يستجيب لطلب التصدير، يستطيع أي شخص يعرف العنوان أن يستدعيه. وتعدد صفحة OWASP A01:2025 Broken Access Control الأخطاء المعتادة: غياب الفحص على العمليات التي تغير البيانات، ورؤية سجلات مستخدم آخر بتغيير رقم في الرابط، والتلاعب بالرموز أو الكوكيز لرفع الصلاحيات، وصلاحيات مفتوحة افتراضياً.
ماذا توصي OWASP؟
- الرفض افتراضياً لكل ما ليس عاماً.
- فحص الصلاحيات على السيرفر فقط؛ الواجهة ليست طبقة أمان.
- التحقق من ملكية السجل: يتأكد السيستم أن الفاتورة 10452 تخص فرع هذا المستخدم قبل عرضها.
- تحديد معدل الطلبات على واجهات API، وإلغاء الجلسة عند الخروج، وتسجيل محاولات تجاوز الصلاحيات مع تنبيه عند تكرارها.
عملياً، رمز الدخول مثل JWT يمكن أن يحمل هوية المستخدم ودوره، لكن كل طلب يجب أن يُفحص مقابل الصلاحيات الحالية، وتغيير الدور أو إيقاف الحساب يجب أن يسري فوراً لا عند انتهاء الرمز. ويشرح مقال شرح OWASP Top 10 لأصحاب الشركات المخاطر التسعة الأخرى.
تعيين الموظفين ونقلهم وخروجهم
معظم مشكلات الصلاحيات تأتي من تغيّر الأشخاص، لا من الإعداد الأول.
الموظف الجديد
تُمنح الصلاحية بطلب مكتوب يعتمده المدير المباشر، وبدور قياسي. لا "اعمله نفس صلاحيات أحمد".
النقل والترقية
عندما يصبح المندوب مدير فرع، احذف الدور القديم قبل إضافة الجديد. وإلا تتراكم الصلاحيات عبر السنين حتى يستطيع الموظف القديم فعل أي شيء تقريباً.
الخروج: قائمة نفس اليوم
- عطّل حسابات الـ ERP والـ CRM والبريد والدخول عن بُعد في آخر يوم عمل، أو فوراً عند الفصل.
- ألغِ الجلسات النشطة ومفاتيح API ودخول تطبيق الموبايل.
- أخرجه من جروبات واتساب بيزنس والملفات المشتركة ولوحات شركات الشحن وبوابات الدفع.
- غيّر أي كلمات مرور مشتركة كان يعرفها، وانقل ملكية عملائه ومهامه المفتوحة.
- اترك الحساب معطلاً لا محذوفاً حتى يبقى سجله التاريخي.
مراجعة الصلاحيات كل ربع سنة
كل ثلاثة أشهر صدّر قائمة بالمستخدمين وأدوارهم وفروعهم وآخر دخول، واطلب من كل رئيس قسم تأكيدها. وابحث عن:
- حسابات من غادروا، وحسابات لم تدخل منذ 90 يوماً.
- عدد مديري نظام أكبر من الحاجة.
- مستخدمين بصلاحيات متعارضة، مثل إنشاء الدفعات واعتمادها.
- حسابات عامة مثل "branch1" أو "test" بلا صاحب.
يعتمد صاحب الشركة أو المدير العام المراجعة. تستغرق ساعة، وهي الدليل الذي ستحتاجه إذا حدثت مشكلة.
كيف تصمم سجل تدقيق يُعتمد عليه؟
سجل التدقيق (Audit Trail) يجيب عن خمسة أسئلة لكل حدث حساس: من (المستخدم ودوره)، وماذا (الإجراء والسجل)، ومتى (وقت السيرفر)، ومن أين (عنوان IP والجهاز والفرع)، وما الذي تغيّر (القيمة قبل وبعد).
| الحدث | سبب تسجيله | مثال تنبيه |
|---|---|---|
| نجاح وفشل تسجيل الدخول | كشف تخمين كلمات المرور والحسابات المشتركة | محاولات فاشلة كثيرة على حساب واحد |
| التصدير أو الطباعة الجماعية | كشف سرقة البيانات | تصدير العملاء خارج ساعات العمل |
| تغيير الأسعار والخصومات وحدود الائتمان | كشف الاحتيال والمجاملات | تخفيض سعر ثم فاتورة لنفس العميل |
| الإلغاءات والمرتجعات والحذف | كشف سرقة النقدية | كاشير أعلى بكثير من متوسط الفرع |
| تغيير الحسابات البنكية للموردين أو الموظفين | كشف تحويل المدفوعات | أي تغيير يرسل إشعاراً للمالية |
| تعديل المستخدمين والأدوار والصلاحيات | كشف إساءة الصلاحيات | إنشاء حساب مدير جديد |
اجعله غير قابل للتلاعب
- اكتب السجلات بطريقة الإضافة فقط، ويُفضل في تخزين منفصل عن قاعدة البيانات الأساسية.
- لا تمنح مدير النظام العادي وسيلة لتعديل أو حذف السجلات.
- استخدم سجلات منظمة (مثل Pino) يمكن البحث فيها وبناء تنبيهات عليها.
- لا تكتب أبداً كلمات المرور أو أكواد OTP أو أرقام البطاقات كاملة في السجلات.
- حدد مدة احتفاظ، وراجع التنبيهات أسبوعياً؛ فالسجل الذي لا يقرؤه أحد مجرد توثيق لما فاتك.
ماذا يضيف القانون المصري؟
وفق قانون حماية البيانات الشخصية 151 لسنة 2020 (ترجمة Andersen)، تُلزم المادة 4 المتحكم باتخاذ التدابير التقنية والتنظيمية اللازمة لحماية البيانات الشخصية، والاحتفاظ بسجل يتضمن وصفاً لإجراءات الأمان. وتُلزم المادة 7 بإخطار مركز حماية البيانات الشخصية بأي خرق خلال 72 ساعة، وهذا غير واقعي إلا إذا كانت سجلاتك تُظهر ما الذي تم الوصول إليه. وتنتهي مهلة توفيق الأوضاع وفق اللائحة التنفيذية في 1 نوفمبر 2026. راجع دليل الإخطار بتسريب البيانات خلال 72 ساعة.
ويهم قانون مكافحة جرائم تقنية المعلومات 175 لسنة 2018 (ترجمة Andersen) أيضاً في المخاطر الداخلية: فالمادة 15 تعاقب على تجاوز حدود الحق في الدخول، من حيث الزمن أو المستوى، بالحبس مدة لا تقل عن ستة أشهر و/أو غرامة من 30,000 إلى 50,000 جنيه. والمادة 14 تتناول الدخول العمدي دون وجه حق، مثل دخول موظف سابق بعد خروجه. الصلاحيات الجيدة تحدد معنى "الدخول المصرح به"، والسجلات الجيدة تُظهر ما حدث. ويشرح مقال قانون 175 لسنة 2018 للشركات واجبات المديرين والإبلاغ.
كيف تساعدك Nilex
في أنظمة ERP المخصصة التي تبنيها Nilex تُفحص الصلاحيات على السيرفر في كل طلب، وتُعرَّف الأدوار مع مديري العميل، ويمكن أن تتطلب العمليات الحساسة معتمداً ثانياً. وتسجل سجلات التدقيق القيم قبل التعديل وبعده بشكل منظم، ورموز الدخول JWT قصيرة العمر حتى يسري إيقاف الحساب سريعاً. قارن باقة Growth لنظام ERP لترى ما يناسب شركة متعددة الفروع، أو اطلب منا مراجعة الأدوار في نظامك الحالي.
الأسئلة الشائعة
ما معنى صلاحيات المستخدمين حسب الدور في نظام ERP؟
أن ترتبط الصلاحيات بأدوار مثل المندوب أو محاسب الفرع، ويُسند كل مستخدم إلى دور. هذا يجعل الصلاحيات متسقة وسهلة المراجعة بدلاً من أن يكون لكل مستخدم مجموعة حقوق فريدة.
ما الفرق بين سجل التدقيق وسجل النظام العادي؟
السجل التقني يساعد المبرمجين في إصلاح الأخطاء. أما سجل التدقيق فيسجل إجراءات المستخدمين في العمل: من وماذا ومتى والقيم قبل وبعد، ويكون محمياً من التعديل. تحتاج الاثنين منفصلين.
كيف أمنع المندوب من أخذ قائمة العملاء عند تركه الشركة؟
اقصر كل مندوب على عملائه، واسحب صلاحية التصدير، وسجّل التصدير الجماعي مع تنبيه، وعطّل حساباته في آخر يوم. لا يوجد ضابط مثالي، لكن هذه الإجراءات تجعل النسخ الواسع ظاهراً وأصعب.
كل كم نراجع صلاحيات المستخدمين؟
كل ربع سنة على الأقل، وفوراً بعد إعادة هيكلة أو افتتاح فرع جديد أو حادث أمني. وأدوار الإدارة والمالية تستحق مراجعة شهرية.
هل تستطيع شركة صغيرة تطبيق فصل المهام؟
نعم جزئياً. افصل أكثر الخطوات حساسية مثل المدفوعات وتغيير الحسابات البنكية، وحيث لا تستطيع، يراجع صاحب الشركة تقرير استثناءات أسبوعياً يصدره السيستم.
تريد أن تعرف من يستطيع أن يرى ويصدّر ويعتمد ماذا في نظام الـ ERP أو الـ CRM لديك اليوم؟ احجز مراجعة مجانية للصلاحيات عبر صفحة التواصل.
هذا المقال معلومات عامة وليس استشارة قانونية أو ضريبية؛ راجع التفاصيل الخاصة بشركتك مع متخصص.